← blog / / 14 min
Artículo 50 del AI Act: qué cambia el 2 de agosto y cómo deben prepararse las empresas
Una guía para convertir la nueva obligación regulatoria en decisiones reales de producto y organización.
- + regulación
- + AI Act
- + empresa
El 2 de agosto de 2026 empieza a aplicarse el artículo 50 del AI Act. Es la próxima en la cola de las distintas disposiciones del reglamento europeo, que entró en vigor el 1 de agosto de 2024, y que han ido aplicándose de forma escalonada.
Este artículo 50 trae un conjunto concreto de obligaciones de transparencia para determinados sistemas, contenidos y usos de inteligencia artificial. La Comisión Europea las agrupa alrededor de cuatro situaciones: interacción directa con una IA, generación o manipulación de contenido sintético, exposición a reconocimiento de emociones o categorización biométrica y publicación de deepfakes o ciertos textos sobre asuntos de interés público.
La diferencia es importante. Si una empresa interpreta la norma como una orden genérica de etiquetar, probablemente aplicará controles donde no hacen falta y dejará sin resolver los casos donde sí existe una obligación. Por eso es necesario identificar el sistema, el papel de la organización, el flujo de información y el tipo de salida.
El artículo 50 es una norma sobre transparencia, identificabilidad y atribución de responsabilidades.
La primera pregunta no es qué hace la IA, sino quién eres tú
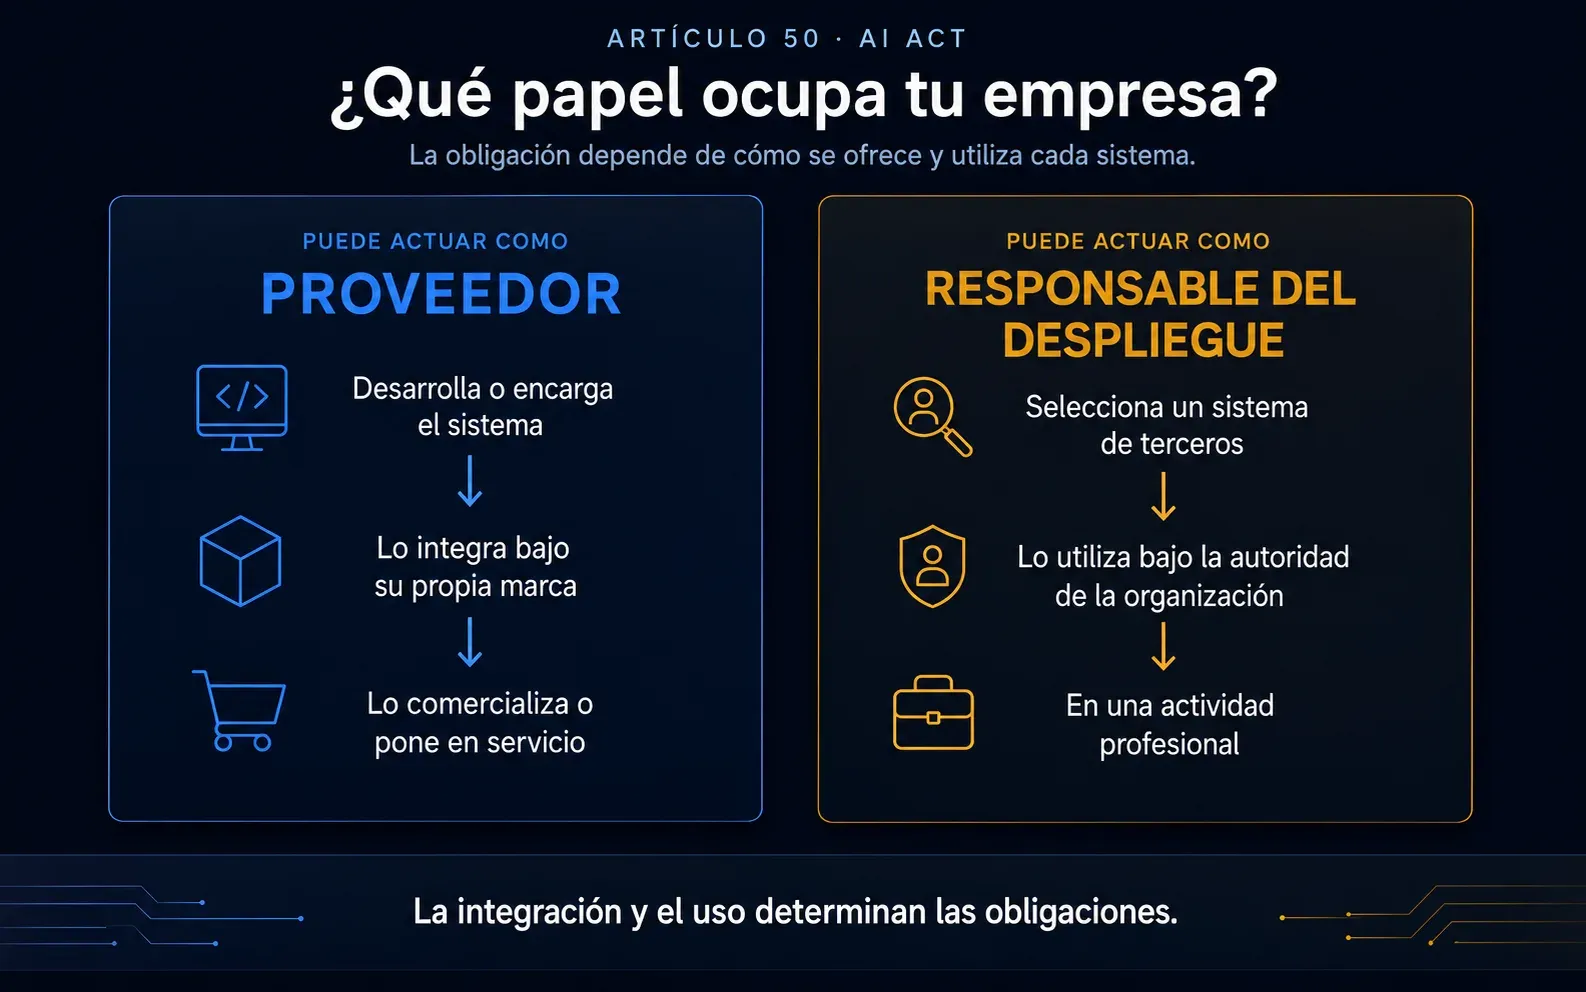
El AI Act distingue entre dos actores principales para estas obligaciones:
- El proveedor es la persona u organización que desarrolla o encarga el desarrollo de un sistema de IA y lo comercializa o pone en servicio bajo su propio nombre o marca.
- El responsable del despliegue es quien utiliza un sistema bajo su autoridad dentro de una actividad profesional. Queda fuera de esta categoría la persona física que utiliza un sistema exclusivamente en el marco de una actividad personal y no profesional. Sin embargo, el uso pasa a considerarse profesional cuando forma parte de una actividad empresarial, comercial, laboral o por cuenta propia, o cuando genera beneficios económicos de forma regular. En esos casos, una persona física también puede actuar como responsable del despliegue.
Una empresa que utiliza un chatbot comercial en su operativa interna puede actuar como responsable del despliegue. Sin embargo, si integra tecnología de terceros dentro de un producto que ofrece bajo su propia marca, su posición puede cambiar. No basta con preguntar quién entrenó el modelo base, también hay que analizar quién ofrece el sistema resultante, bajo qué nombre, con qué modificaciones y para qué uso.
Además, la unidad relevante suele ser la organización. Según las preguntas y respuestas oficiales de la Comisión, los empleados que operan una herramienta bajo las instrucciones y el control de una empresa no se convierten por ello en responsables del despliegue independientes. La responsabilidad recae en la persona jurídica que utiliza el sistema bajo su autoridad, incluso cuando intervienen contratistas o profesionales externos bajo su control.
Esto impide resolver el cumplimiento con una simple lista de herramientas. Dos organizaciones pueden utilizar el mismo modelo y quedar sujetas a obligaciones diferentes por la forma en que lo integran, lo presentan y utilizan sus resultados.
Conviene señalar que el artículo 50 contiene excepciones específicas para determinados usos autorizados o permitidos por ley relacionados con la detección, prevención, investigación o persecución de delitos. Su alcance y las salvaguardias exigidas varían según el tipo de sistema y la obligación concreta, por lo que deben analizarse caso por caso.
Primera obligación: informar cuando una persona interactúa con una IA
Los proveedores de sistemas diseñados para interactuar directamente con personas deben asegurar que estas sepan que están hablando con una IA, salvo que resulte obvio para una persona razonablemente informada, atenta y prudente.
La obligación afecta, por ejemplo, a determinados chatbots, agentes conversacionales y avatares. La Comisión identifica varios elementos que deben concurrir: debe tratarse de un sistema de IA, existir un intercambio real en dos direcciones, producirse una interacción directa y participar una persona física. Los procesos exclusivamente internos entre máquinas, o los sistemas que operan en segundo plano sin comunicarse con una persona, quedan fuera de esta obligación concreta.
La información debe proporcionarse de forma clara, distinguible y accesible, como muy tarde al comienzo de la primera interacción, por lo que no vale con esconder una referencia tímida en las condiciones de uso.
Esto convierte una obligación legal en una decisión de experiencia de usuario. ¿Dónde aparece el aviso? ¿Cómo se mantiene visible? ¿Qué sucede al cambiar de canal? ¿Cómo se adapta a personas con discapacidad? ¿Cómo se evita que el diseño sugiera engañosamente una identidad humana?
Además, las guías advierten que la excepción de “lo obvio” debe interpretarse de forma restrictiva. Con interfaces cada vez más naturales, confiar en que todo usuario reconocerá espontáneamente a una IA es una estrategia débil, especialmente en sectores demográficos donde la brecha digital está más acentuada. La transparencia debe diseñarse, no suponerse.
Segunda obligación: marcar técnicamente el contenido sintético
Los proveedores de sistemas que generan o manipulan audio, imagen, vídeo o texto deben conseguir que sus salidas estén marcadas en un formato legible por máquina y sean detectables como artificiales.
Aquí no hablamos necesariamente de un rótulo visible sino de mecanismos técnicos de procedencia como metadatos, credenciales de contenido, marcas de agua u otras señales que permitan a sistemas informáticos identificar el origen del contenido.
El artículo 50 exige que las soluciones sean efectivas, interoperables, robustas y fiables en la medida técnicamente posible. También permite considerar las características del contenido, los costes de implementación y el estado reconocido de la técnica.
Esa formulación reconoce que no existe un mecanismo perfecto. Los metadatos pueden desaparecer durante una conversión, las plataformas pueden recomprimir archivos, una captura de pantalla puede romper la cadena de procedencia, algunas marcas pueden degradarse o eliminarse… Cumplir exige asegurar, hasta donde resulte técnicamente posible, que las salidas estén marcadas y sean detectables mediante soluciones efectivas, interoperables, robustas y fiables. El proveedor deberá además poder justificar que las medidas elegidas son adecuadas atendiendo al tipo de contenido, los costes y el estado reconocido de la técnica.
Pero no hay que volverse locos, la obligación tampoco abarca cualquier transformación menor. El reglamento excluye los sistemas que realizan una función auxiliar de edición estándar o que no alteran sustancialmente los datos de entrada ni su significado. Las guías añaden ejemplos fuera de alcance, como el código fuente, ciertas salidas destinadas exclusivamente a comunicación máquina a máquina y determinados usos en entornos industriales cerrados antes del resultado final.
Hay que documentar qué modalidad produce cada sistema, cómo circulan sus salidas y en qué puntos pueden perderse las señales de procedencia.
Tercera obligación: informar sobre emociones y categorización biométrica
Cuando una organización despliega un sistema de reconocimiento de emociones o categorización biométrica, debe informar a las personas expuestas a su funcionamiento. La obligación se aplica tanto si el análisis ocurre en tiempo real como si se realiza posteriormente.
Este punto puede afectar a usos permitidos de reconocimiento de emociones o categorización biométrica. Debe comprobarse antes que el sistema no incurra en alguna de las prohibiciones del artículo 5, como la inferencia de emociones en el ámbito laboral o educativo, que está generalmente prohibida, al igual que determinadas categorizaciones biométricas basadas en características especialmente protegidas.
El artículo 50 no sustituye al RGPD ni al resto de normas aplicables al tratamiento de datos personales. ¡Se acumulan las obligaciones! Informar de que el sistema existe no resuelve por sí solo la base jurídica, la proporcionalidad, la minimización de datos o las limitaciones que puedan derivarse de otras disposiciones del AI Act.
Una organización puede cumplir el aviso del artículo 50 y seguir teniendo un problema regulatorio en otro nivel. La transparencia es una pieza del sistema de cumplimiento, no el sistema completo.
Cuarta obligación: revelar deepfakes y ciertos textos de interés público
Los responsables del despliegue deben revelar de forma clara cuándo un contenido de imagen, audio o vídeo constituye un deepfake, o lo que es lo mismo, contenido generado o manipulado mediante IA que representa personas, objetos, lugares, entidades o acontecimientos existentes y que podría parecer auténtico o verdadero.
La definición depende del contexto. No toda edición audiovisual ni todo efecto especial constituye un deepfake. Las guías invitan a considerar el grado de semejanza, el mensaje, el entorno de publicación y las expectativas razonables de la audiencia. Como ves, es algo interpretable.
También existen reglas específicas para obras manifiestamente artísticas, creativas, satíricas o ficticias. En esos casos sigue siendo necesaria una comunicación adecuada de la existencia de contenido artificial, pero puede hacerse de forma que no perjudique la exhibición o el disfrute de la obra.
El segundo supuesto afecta al texto. Cuando el responsable del despliegue utiliza un sistema de IA para generar o manipular un texto y lo publica con el propósito de informar al público sobre asuntos de interés público, debe revelar su origen artificial.
“Interés público” es una categoría amplia y, nuevamente, interpretable. Las guías incluyen cuestiones políticas, administración y servicios públicos, justicia, derechos fundamentales, seguridad, salud, medioambiente, protección de consumidores y desarrollos económicos, financieros, científicos o culturales relevantes para el debate público.
Sin embargo, existe una excepción decisiva: la obligación no se aplica cuando el contenido ha pasado por revisión humana o control editorial y una persona física o jurídica asume la responsabilidad editorial de la publicación.
Y ojo, que una aprobación superficial o un flujo en el que nadie tiene autoridad ni responsabilidad real difícilmente equivale a un proceso editorial sólido. Si una empresa pretende apoyarse en esta excepción, debe poder describir quién revisa, qué revisa, con qué criterios, qué capacidad tiene para modificar o rechazar el contenido y quién responde finalmente por lo publicado.
La revisión humana es un proceso gobernado.
Marcado técnico y aviso visible: dos capas diferentes
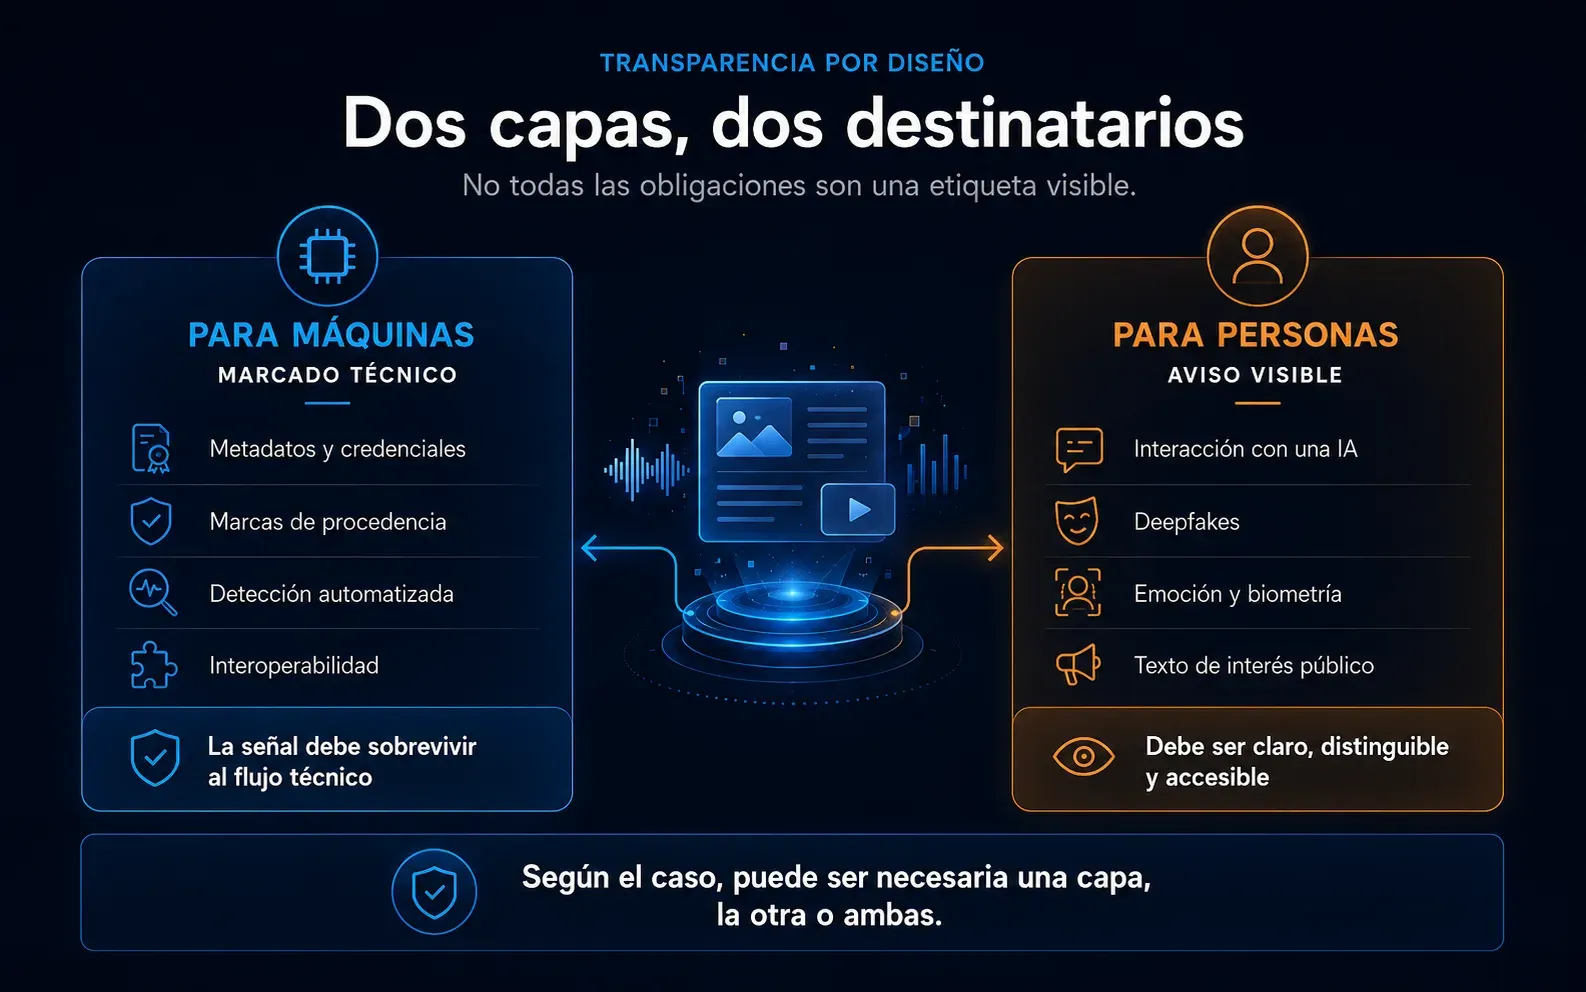
Uno de los errores más frecuentes es tratar todas las obligaciones como si fueran variantes de una misma etiqueta.
- El marcado técnico está orientado a máquinas. Busca que el contenido pueda detectarse como generado o manipulado por IA a través de señales incorporadas al archivo o a la salida.
- El aviso visible está orientado a personas. Busca que alguien comprenda que interactúa con una IA, está expuesto a un sistema biométrico o se encuentra ante cierto contenido artificial.
Una misma cadena de valor puede requerir ambas capas. El proveedor puede tener que incorporar señales técnicas en la salida, mientras que la organización que publica un deepfake debe mostrar un aviso comprensible a la audiencia. Entre ambos pueden existir plataformas, editores, sistemas de gestión de contenidos o transformaciones que alteren el archivo.
El artículo 50.2 atribuye la obligación de marcado técnico al proveedor. Aun así, las organizaciones que reciben, transforman o publican esas salidas deberían comprobar qué señales incorporan y si sus integraciones las conservan. Esta verificación resulta especialmente relevante cuando controlan la cadena de publicación, asumen también el papel de proveedor o se adhieren al Código de buenas prácticas.
El Digital Omnibus no ha aplazado todo el artículo 50
El calendario ha generado bastante confusión. El Reglamento (UE) 2026/1744, conocido como Digital Omnibus sobre IA, introdujo una transición específica para sistemas generativos ya existentes.
Los proveedores de sistemas capaces de generar audio, imagen, vídeo o texto que hubieran sido introducidos en el mercado antes del 2 de agosto de 2026 disponen hasta el 2 de diciembre de 2026 para adaptar el marcado y la detección técnica exigidos por el artículo 50.2.
No es una prórroga general del artículo 50. No desplaza todas las obligaciones de transparencia ni cubre cualquier caso de uso. Afecta al marcado técnico de esos sistemas generativos preexistentes.
La Comisión también aclara que el contenido generado antes del 2 de agosto de 2026 no tiene que etiquetarse retroactivamente, aunque anima a los responsables del despliegue correspondientes a hacerlo cuando sea posible.
El Código de buenas prácticas ayuda, pero no sustituye la obligación
La Unión Europea ha publicado un Código de buenas prácticas sobre transparencia del contenido generado por IA. Su adhesión es voluntaria.
La Comisión y el AI Board lo consideran una herramienta adecuada para demostrar cumplimiento de las obligaciones de marcado y etiquetado. Para los firmantes ofrece un marco común en toda la UE y mayor previsibilidad sobre las medidas esperadas.
Y cuidado porque firmar el Código no equivale a obtener inmunidad. La propia Comisión advierte que la adhesión no constituye una prueba concluyente de cumplimiento. La organización debe aplicar efectivamente los compromisos y conservar evidencia.
Quien decida no adherirse también puede cumplir, pero tendrá que demostrar que sus medidas alternativas son adecuadas para satisfacer las obligaciones aplicables. En la práctica, eso exige más capacidad para justificar decisiones, documentar el análisis y responder a las autoridades.
De la norma al sistema: qué debería hacer una empresa
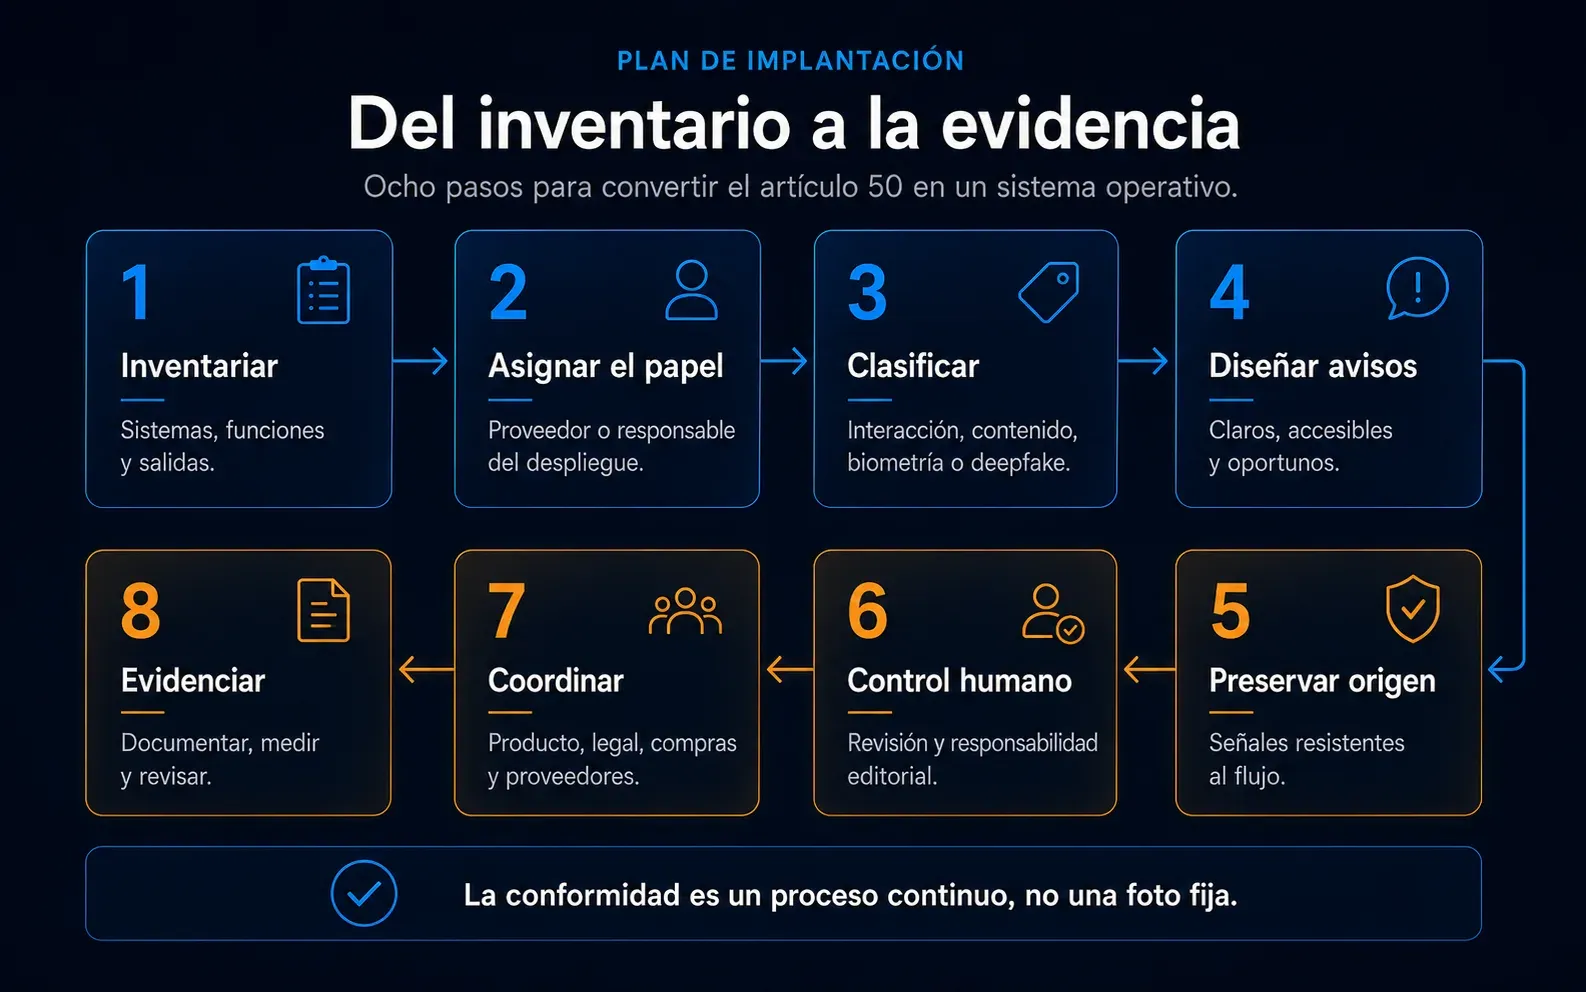
El artículo 50 no se resuelve con una política genérica de uso de IA. Hace falta convertir la norma en un modelo operativo.
1. Construir un inventario basado en casos de uso
No basta con enumerar proveedores. Hay que registrar qué sistema se utiliza, quién lo controla, con qué finalidad, qué personas interactúan con él, qué tipos de salida genera, dónde se publican y qué transformaciones sufren.
El inventario debe incluir el uso no centralizado: herramientas contratadas por equipos, funciones de IA activadas dentro de productos existentes, automatizaciones creadas por departamentos y servicios incorporados mediante API.
2. Asignar el papel jurídico en cada caso
Para cada sistema hay que determinar si la organización actúa como proveedora, responsable del despliegue o desempeña otro papel en la cadena. La respuesta puede variar entre productos y no debería deducirse únicamente del contrato comercial.
3. Clasificar las obligaciones aplicables
Conviene evaluar por separado:
- Interacción directa con personas.
- Generación o manipulación de contenido sintético.
- Reconocimiento de emociones o categorización biométrica.
- Producción y difusión de deepfakes.
- Publicación de texto sobre asuntos de interés público.
Esta matriz evita extender una obligación a todo el sistema cuando solo afecta a una función concreta.
4. Diseñar la transparencia visible
Los avisos deben integrarse en el recorrido del usuario. Hay que definir contenido, posición, momento, persistencia, accesibilidad e idioma. También debe decidirse cómo funciona la transparencia cuando la interacción salta de una web a una aplicación, una llamada o un canal de mensajería.
5. Preservar la procedencia técnica
La organización debe comprobar qué mecanismos incorpora el proveedor y si sobreviven a su propia arquitectura. Una señal que desaparece al redimensionar una imagen, transcodificar un vídeo o copiar contenido entre sistemas puede dejar de cumplir su función.
Esto exige pruebas técnicas, no solo declaraciones contractuales.
6. Formalizar la revisión humana y el control editorial
Cuando una empresa se apoya en revisión humana, debe existir un proceso real, con responsables identificados, criterios, capacidad de intervención, registro de decisiones y responsabilidad editorial clara.
El objetivo es demostrar que el control humano puede cambiar el resultado y que existe alguien que responde por la publicación.
7. Gestionar proveedores e integraciones
Los contratos deberían aclarar las obligaciones de cada parte, las capacidades de marcado, la documentación disponible, los cambios de versión y la cooperación ante incidencias o requerimientos regulatorios.
Producto, ingeniería, seguridad, legal, comunicación y compras deben trabajar sobre el mismo mapa.
8. Conservar evidencia y revisar periódicamente
Las decisiones deben quedar documentadas. Clasificación del sistema, análisis de alcance, excepciones aplicadas, pruebas técnicas, diseño de avisos, controles editoriales, medidas correctivas… ¡Todo!
Los sistemas cambian. Una actualización puede añadir generación de voz, modificar la interfaz, introducir agentes autónomos o alterar el tratamiento de metadatos. El inventario y los controles no pueden ser una fotografía tomada una sola vez. Cúrate en salud.
Las sanciones importan, pero no deberían ser el único argumento
El artículo 99 del AI Act contempla para el incumplimiento del artículo 50 multas administrativas de hasta 15 millones de euros o, para empresas, hasta el 3 % del volumen de negocio mundial anual del ejercicio anterior, si esta cantidad es superior.
Para pymes (incluidas las empresas emergentes) y pequeñas empresas de mediana capitalización, se aplica como máximo la menor de las dos magnitudes en las infracciones del artículo 50. Las autoridades también deben considerar la gravedad, duración, intencionalidad, cooperación, medidas técnicas y organizativas y otras circunstancias del caso.
Son límites máximos, no sanciones automáticas por cualquier error.
Pero reducir el debate a la multa sería miope. Una transparencia mal implementada puede causar pérdida de confianza, reclamaciones, campañas publicitarias cuestionadas, decisiones de producto difíciles de revertir, dependencias técnicas que resultan caras de corregir cuando el sistema ya está desplegado…
El mejor momento para decidir cómo se identifica una interacción artificial no es después de lanzar el chatbot. El mejor momento para preservar metadatos no es después de descubrir que toda la cadena de publicación los elimina.
No se trata de frenar la IA, sino de profesionalizar su adopción
La respuesta razonable al artículo 50 no es dejar de utilizar inteligencia artificial. Tampoco es cubrir cualquier resultado con advertencias defensivas hasta que la información pierda todo valor.
Es saber qué se está desplegando, quién responde, qué ve el usuario, qué puede detectar una máquina, qué evidencia conserva la organización.
Eso exige combinar disciplinas. La interpretación regulatoria debe aterrizar en arquitectura, interfaces, contratos, flujos editoriales, accesibilidad, pruebas y gobierno interno. Ningún departamento puede resolverlo por separado.
Por eso es importante contar con profesionales formados y expertos en la materia, capaces de conectar la norma con el funcionamiento real de la tecnología y del negocio. El valor está en traducir el texto del reglamento a decisiones concretas, proporcionadas y verificables.
Trabaja por construir una organización que sepa dónde utiliza IA y pueda explicarlo.
Este artículo ofrece información general basada en fuentes oficiales de la Unión Europea consultadas el 31 de julio de 2026. No sustituye asesoramiento jurídico adaptado a un caso concreto.